AI活用を進める企業が増える一方で、情報漏洩やハルシネーション(AIが事実と異なる内容をもっともらしく回答すること)への不安から、導入に踏み切れずにいる方も少なくありません。特に中小企業では、専任の情報システム担当を置いていないケースも多く、何から手をつければよいか分からないという声もよく聞きます。当社でも、日常的に複数のAIツールを業務で使う中で、リスクの種類ごとに、それぞれ異なる対策を講じてきました。本記事では、中小企業がAI活用で押さえておきたいセキュリティ・ガバナンスの考え方を、実務での対応を交えて解説します。
- AI活用で新たに生まれるセキュリティリスク
- ハルシネーションの現状についての実感
- 中小企業が押さえたい5つの対策
- AIガバナンスとは何か、何を整備すればよいか
AI活用で新たに生まれるセキュリティリスク
AI活用に伴うリスクは、大きく「情報漏洩」「誤情報(ハルシネーション)」「著作権」の3つに整理できます。従来のITツールと異なり、AIは入力した情報を学習に利用する場合があること、そして事実と異なる内容を自信満々に回答することがある点が、特有の注意点になります。著作権についても、文化庁「AIと著作権について」で示されているとおり、AIが生成した文章や画像が既存の著作物と類似・依拠してしまう場合には著作権侵害となり得るため、特に対外的に公開する資料では注意が必要です。
| リスク種別 | 概要 | 主な原因 | 対応の方向性 |
|---|---|---|---|
| 情報漏洩 | 入力した情報が外部に流出したり、AIモデルの学習に利用されたりするリスク | 無料プランの利用、学習利用に関する設定の見落とし | 入力してよい情報の線引きを決め、学習に使われない設定を有効にする |
| 誤情報(ハルシネーション) | AIが事実と異なる内容を、もっともらしく自信を持って回答してしまうリスク | モデルの推論の限界、古い情報や不確実な情報への対応 | 出力内容を鵜呑みにせず、必ず一次情報でファクトチェックする |
| 著作権侵害 | AIが生成した文章や画像が、既存の著作物と類似・依拠してしまうリスク | 学習データに含まれる既存著作物との偶発的な類似 | 対外的に公開する資料では特に、生成物の独自性を確認する |
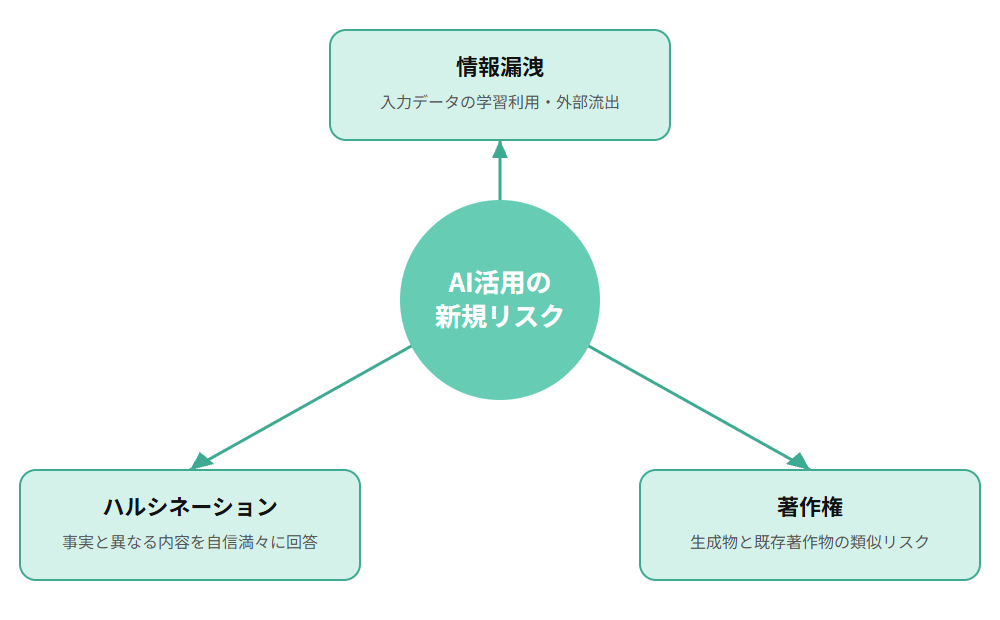
中小企業がAI活用で気をつけたいリスク
特に中小企業の場合、情報システム部門を専任で置いていないケースも多く、リスク管理のルールが曖昧なまま現場の判断でAI活用が広がってしまうことがあります。まずは「何を入力してよいか」「どのプランを使うか」という基本的な線引きから整備することをおすすめします。すべてを一度に整えようとせず、リスクの大きい情報から優先的にルール化していく進め方のほうが、現実的に運用を続けやすくなります。
ハルシネーションの現状についての実感
当社では、AIによるハルシネーションについて、以前はよく見かけていたものの、ここ最近はだいぶ減ってきたという実感があります。モデルそのものの精度が着実に上がってきていることが、その背景にあると考えられます。ただし、Google「Gemini Apps limits & upgrades for Google AI subscribers」によれば、無料プランでは基礎的なモデル、有料プランではより高性能な上位モデルが割り当てられる構成になっており、OpenAIやGoogleのように、無料プランでは軽量なモデルが使われる場合があり、油断はできません。一方でAnthropicのClaudeのように、無料・有料プランで同一モデルを提供する方針のサービスもあり、すべてのAIサービスに当てはまるわけではありません。無料で使えるからといって重要な業務判断にそのまま使うのではなく、精度が求められる場面では有料プランを選ぶという意識を持っておくことが重要です。
| 項目 | 無料プランのモデル | 有料プランのモデル |
|---|---|---|
| 回答精度の傾向 | 軽量なモデルが割り当てられる場合があり、精度がやや落ちる傾向 | より高性能な上位モデルが使われる傾向があり、精度が高い |
| 入力データを学習に使わない設定の有無 | 個人向け無料プランではデフォルトで用意されていない場合がある | ビジネス向け有料プランでは用意されていることが多い |
| 重要な業務判断での推奨度 | 参考情報の収集や下書き作成など軽い用途向け | 数値判断や対外資料作成など、精度が求められる場面に推奨 |
中小企業が押さえたい5つの対策
当社が実務の中で日頃から意識している対策を、5つに整理して紹介します。
| 対策 | 主な目的 | 具体的なアクション例 |
|---|---|---|
| 1. 入力情報の線引きを決める | 機密情報の意図しない流出を防ぐ | 個人情報・契約金額等の入力可否を事前にルール化 |
| 2. 有料プランで学習させない設定を使う | 入力データがモデル学習に使われるリスクを減らす | 業務アカウントで学習不使用設定を必ず有効化 |
| 3. 機密情報はAWS Bedrock経由で処理する | 機密情報を扱う際の統制を強化する | クラウド基盤側の統制を活用した処理構成を採用 |
| 4. 出力内容のファクトチェックを組み込む | ハルシネーションによる誤情報の混入を防ぐ | 数値・固有名詞は必ず一次情報で確認する工程を挟む |
| 5. 利用ルールを定期的に見直す | ルールの形骸化を防ぐ | 半年に一度など見直しのタイミングをあらかじめ設定 |
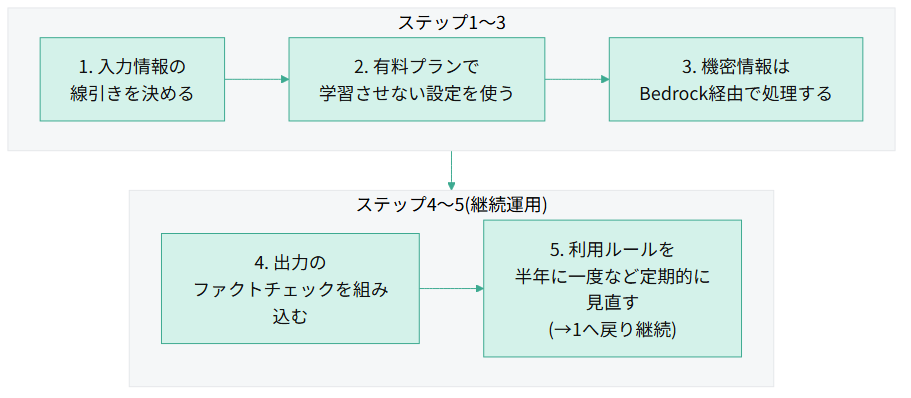
1. 入力してよい情報の線引きを決める
顧客の個人情報や契約金額など、機密性の高い情報を入力してよいかどうかを、事前にルール化しておきます。判断に迷う情報については「入力しない」側に倒しておくのが安全です。
2. 有料プランで学習させない設定を使う
OpenAI「Enterprise privacy at OpenAI」によれば、ChatGPT Team/Enterpriseなどのビジネス向けプランでは、入力・出力データをデフォルトでモデルの学習に利用しない方針が明記されています。このように、多くのAIサービスでは有料プランにおいて入力データをモデルの学習に使わない設定が用意されています。当社では、業務で使うアカウントはこの設定を必ず有効にしています。設定を有効にしていても、入力した内容がサービス側の不具合対応やサポート目的で一時的に確認される可能性はゼロではないため、「学習に使われないから何を入力してもよい」という考え方にはならないよう注意しています。
3. 機密情報を扱う場合はAWS Bedrock経由で処理する
どうしても機密情報を扱う必要がある場合、当社ではAWS Bedrock経由でAIモデルを呼び出す構成を採用しています。AWS「Amazon Bedrock – Model Training & Privacy」によれば、Amazon Bedrockはユーザーの入力・出力データを保存せず、モデルの学習にも利用しない方針が明記されており、Bedrock経由での処理は、データの取り扱いに関する統制がクラウド基盤側で担保されるため、機密情報を扱う際の安心材料になります。自社が運営するAIプロダクトのAICommsでも、この処理方式を採用して機密情報の取り扱いに対応しており、顧客からの問い合わせ内容のような機微な情報を扱う場面でも安心して運用できる構成にしています。
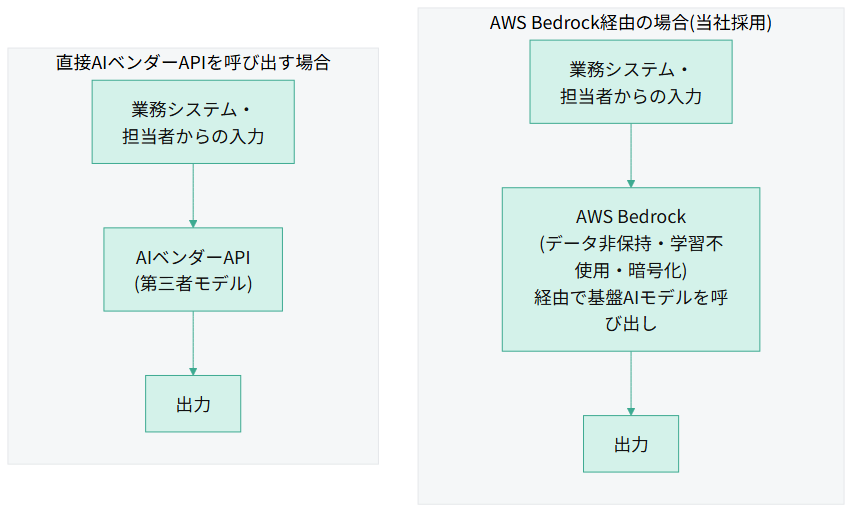
4. 出力内容のファクトチェックを工程に組み込む
ハルシネーションが減ってきたとはいえ、ゼロになったわけではありません。特に数値や固有名詞は、AIの出力をそのまま使わず、必ず一次情報にあたって確認する工程を挟んでいます。過去には、存在しない調査データを引用するような回答が返ってきたこともあり、こうした経験から、社外に出す資料に使う数値は必ず出典を確認するという運用を徹底するようになりました。
5. 利用ルールを定期的に見直す
AIモデルの精度やサービスの仕様は頻繁にアップデートされるため、一度作ったルールを固定化せず、定期的に見直す機会を設けることが実務的です。半年に一度など、あらかじめ見直しのタイミングを決めておくと、ルールが形骸化しにくくなります。
AIガバナンスとは何か、何を整備すればよいか
AIガバナンスとは、AI活用における意思決定の枠組みやルールを組織として整備することを指します。入力禁止情報の線引き、利用してよいツールの選定基準、問題が起きた際の報告フローなど、属人的な判断に頼らない仕組みを整えることが、規模の大きさに関わらず求められます。バックオフィス業務でのAI活用を検討する際も、こうしたルールを先に整えておくと安心です。バックオフィス領域での具体的な活用方法は「経理・バックオフィスのAI活用ガイド|中小企業の業務効率化ステップ」もあわせてご覧ください。
全社的な導入計画の中に位置づける
セキュリティ・ガバナンスの整備は、単独の取り組みとして進めるよりも、全社的なAI導入計画の一部として位置づけたほうが、無理なく運用に組み込みやすくなります。段階的な導入の進め方は「中小企業のAI導入ロードマップ|3年計画で進める5つのステップとは」で解説していますので、あわせてご参照ください。部門別の活用事例を確認しながら、どの業務にどの程度のリスク管理が必要かを見極めたい場合は「AI業務効率化の実例集|部門別20の事例に見る具体的な活用の方法」も参考になります。
誰が責任を持つかを決めておく
セキュリティ・ガバナンスのルールを作っても、誰がそれを維持・更新する責任を持つのかが曖昧なままだと、時間の経過とともに運用が形骸化してしまいます。専任の情報システム担当がいない中小企業であっても、経営者自身か、AI活用を主導しているメンバーが責任者として明確になっていることが望ましい状態です。責任の所在がはっきりしていれば、新しいAIサービスを試す際にも「誰に確認すればよいか」が明確になり、現場が独自の判断で機密情報を入力してしまうといった事態を防ぎやすくなります。人数の少ない組織ほど、責任者を明確にするだけで運用の安定度が大きく変わってくる印象があります。目的を伝えるだけで複数の作業を自律的に進めるAIエージェントを導入する場合は、人が都度介在しない場面が増える分、誰が最終的な実行判断に責任を持つのかをより明確にしておく必要があります。AIエージェントの動向については「AIエージェントの最新動向とは|中小企業におけるビジネス活用の可能性」で解説しています。
まとめ
AI活用のセキュリティ・ガバナンスは、ハルシネーションや情報漏洩といったリスクの種類を理解したうえで、入力情報の線引き・プラン選択・処理方式という具体的な対策に落とし込むことが重要です。モデルの精度は日々向上していますが、油断せずにファクトチェックの工程を残し、ルールを定期的に見直す姿勢が欠かせません。専任の情報システム担当がいなくても、責任の所在を明確にし、無理のない範囲からルールを整えていくことで、中小企業でも安心してAI活用を進めやすくなります。自社のAI利用ルール整備の進め方について具体的に相談したい場合は、まずは当社へのご相談もご検討ください。
マーケティングでお困りでしたらご相談ください
マーケティング戦略立案から実行支援まで、貴社の課題に応じた最適なプランをご提案します。まずはお気軽にご相談ください。
よくある質問
Q AIガバナンスとは具体的に何を指しますか?
AI活用における意思決定の枠組みやルールを組織として整備することです。入力禁止情報の線引きや利用ツールの選定基準などが含まれます。
Q 従業員が個人でAIツールを使う場合のリスクは?
会社として把握していないアカウントで機密情報が入力されるリスクがあります。業務利用のアカウントを会社側で用意し、設定を統一しておくことをおすすめします。
Q 顧客情報をAIに入力してもよいですか?
個人情報や契約内容など機密性の高い情報は、入力してよいかどうかを事前にルール化しておくことをおすすめします。機密情報を扱う必要がある場合は、AWS Bedrock経由のような処理方式を検討する価値があります。
Q 無料のAIツールと有料のAIツールで何が違いますか?
有料プランのほうがモデルの精度が高い傾向があり、入力データを学習に使わない設定も用意されていることが多いため、業務利用では有料プランを検討する価値があります。
Q 自社のAI利用ルール整備を相談したい場合は?
入力禁止情報の線引きやプラン選定、処理方式の設計でお悩みの場合は、当社へのご相談もご検討ください。